Apa Itu Trojan? Malware Penyamar yang Bisa Dikenali, Dihapus, dan Dicegah
Trojan adalah jenis malware yang menyamar sebagai program atau file yang sah agar pengguna mau menjalankannya sendiri. Setelah terpasang, Trojan bisa mencuri data, membuka akses rahasia bagi peretas, atau memasang malware lain di perangkat. Kabar baiknya, infeksi Trojan umumnya bisa diatasi dengan memutus koneksi internet, memindai perangkat dengan antivirus, menghapus file berbahaya, lalu mengamankan kembali semua akun penting.
Artikel ini membahas pengertian Trojan, cara kerjanya, jenis-jenisnya, gejala infeksi, cara mengatasinya di Windows dan Android, serta langkah pencegahannya. Panduan ini ditulis untuk pengguna awam, jadi tidak perlu latar belakang teknis untuk mengikutinya.
Trojan adalah malware yang menyamar sebagai program sah
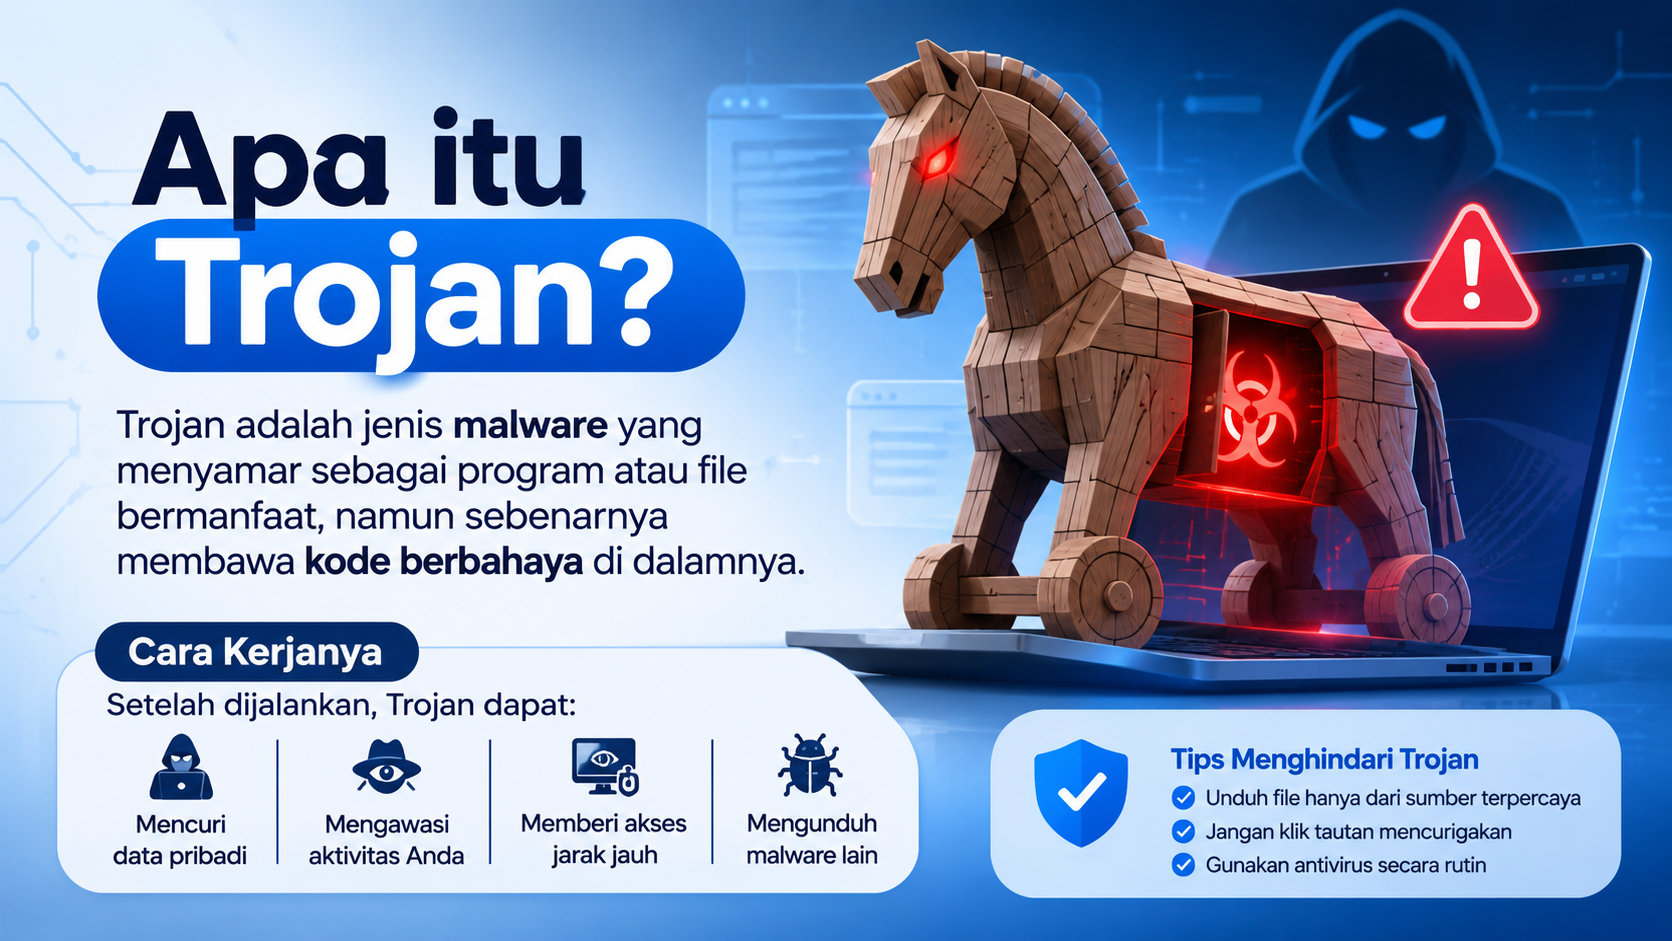
Trojan (juga disebut Trojan horse atau kuda Troya) adalah perangkat lunak berbahaya yang tampil seperti aplikasi, dokumen, atau file yang berguna, padahal menyimpan fungsi tersembunyi yang merugikan penggunanya.
Namanya berasal dari kisah kuda kayu dalam mitologi Yunani. Pasukan Yunani menyembunyikan prajurit di dalam kuda kayu besar yang dihadiahkan kepada kota Troya. Warga kota membawanya masuk dengan sukarela, dan dari situlah serangan dimulai. Prinsip yang sama dipakai Trojan digital: korban sendiri yang "membuka pintu".
Tiga ciri utama Trojan:
- Menyamar. Trojan tampil sebagai game, aplikasi gratis, pembaruan software, lampiran email, atau file APK.
- Membutuhkan tindakan korban. Trojan baru aktif setelah pengguna membuka, menginstal, atau menjalankannya.
- Memiliki muatan berbahaya (payload). Payload adalah bagian program yang melakukan kerusakan, misalnya mencuri password atau membuka akses jarak jauh.
Trojan berbeda dari virus dan worm karena tidak menggandakan diri
Perbedaan utama Trojan dengan virus dan worm terletak pada cara penyebarannya: Trojan bergantung pada tipuan, sedangkan virus dan worm menggandakan diri.
Banyak orang menyebut semua malware sebagai "virus". Padahal istilah teknisnya berbeda, dan perbedaan itu memengaruhi cara penanganannya.
Aspek | Trojan | Virus | Worm |
Cara menyebar | Menipu pengguna agar menjalankannya | Menempel pada file lain dan ikut berpindah saat file dijalankan | Menyebar sendiri lewat jaringan |
Menggandakan diri | Umumnya tidak | Ya | Ya |
Butuh tindakan pengguna | Ya | Biasanya ya | Tidak selalu |
Tujuan umum | Mencuri data, membuka akses, memasang malware lain | Merusak atau mengubah file | Menghabiskan sumber daya, menyebar luas |
Satu catatan penting: batas antar kategori ini tidak selalu tegas. Malware modern sering menggabungkan beberapa teknik, sehingga satu program bisa disebut Trojan sekaligus memiliki sifat lain. Klasifikasi di atas adalah gambaran umum, bukan aturan mutlak.
Trojan bekerja dengan menipu pengguna lalu menjalankan muatan berbahaya
Trojan bekerja dalam tiga tahap: menipu korban, menginstal diri secara diam-diam, lalu menjalankan aksi berbahaya di latar belakang.
- Penyamaran. Penyerang membungkus Trojan dalam sesuatu yang menarik, misalnya software bajakan, "crack" game, invoice palsu, atau aplikasi berkedok layanan tertentu.
- Eksekusi. Korban membuka file tersebut. Pada Windows, Trojan sering berbentuk file .exe, dokumen berisi makro, atau shortcut. Pada Android, bentuknya sering berupa file APK yang diinstal dari luar toko aplikasi resmi.
- Aksi berbahaya. Trojan mulai bekerja: merekam ketikan, mengirim data ke server penyerang, membuka celah akses jarak jauh, atau mengunduh malware tambahan.
Banyak Trojan juga berusaha bertahan di perangkat dengan menambahkan diri ke daftar program yang berjalan otomatis saat komputer menyala. Karena itu, Trojan bisa tetap aktif meski komputer sudah dimatikan dan dinyalakan ulang.
Jenis-jenis Trojan memiliki tujuan serangan yang berbeda-beda
Trojan dikelompokkan berdasarkan fungsinya, dan setiap jenis menargetkan hal yang berbeda, mulai dari data pribadi sampai rekening bank.
Penamaan jenis bisa sedikit bervariasi antar vendor keamanan, tetapi kategori berikut umum dipakai.
Backdoor Trojan membuka pintu belakang bagi penyerang
Backdoor Trojan adalah Trojan yang membuat jalur akses tersembunyi ke perangkat korban. Lewat jalur itu, penyerang bisa mengirim perintah, mengunggah file, atau mengambil data tanpa sepengetahuan pemilik perangkat.
Remote Access Trojan (RAT) memberi penyerang kendali jarak jauh
Remote Access Trojan atau RAT adalah Trojan yang memungkinkan penyerang mengendalikan perangkat seolah-olah duduk di depannya. Fungsinya bisa mencakup melihat layar, mengakses file, hingga mengaktifkan webcam atau mikrofon, tergantung kemampuan program tersebut.
Banking Trojan menargetkan data perbankan dan dompet digital
Banking Trojan adalah Trojan yang dirancang untuk mencuri kredensial perbankan, kode OTP, atau data transaksi. Di Android, jenis ini sering menyamar sebagai aplikasi resmi lalu meminta izin akses yang berlebihan, seperti membaca SMS atau menampilkan jendela di atas aplikasi lain.
Infostealer Trojan mencuri password dan data yang tersimpan di browser
Infostealer adalah Trojan yang mengumpulkan kredensial, cookie sesi, data isian otomatis, dan informasi sensitif lain dari perangkat. Data yang dicuri kemudian dikirim ke penyerang untuk disalahgunakan atau dijual.
Downloader dan Dropper Trojan memasang malware lain
Downloader mengunduh malware tambahan dari internet, sedangkan Dropper sudah membawa malware lain di dalam dirinya. Keduanya sering menjadi "pembuka jalan" bagi ransomware atau spyware.
Ransomware dan Trojan DDoS memiliki dampak khusus
Sebagian ransomware disebarkan lewat teknik Trojan, yaitu menyamar sebagai file biasa lalu mengenkripsi data korban dan meminta tebusan. Ada pula Trojan yang menjadikan perangkat korban bagian dari botnet, yaitu jaringan perangkat terinfeksi yang dipakai untuk serangan DDoS terhadap situs atau server lain.
Trojan menyebar lewat lampiran email, software bajakan, dan file palsu
Trojan paling sering menyebar melalui lampiran email, software bajakan, situs unduhan tidak resmi, dan file APK yang dikirim lewat aplikasi chat.
Jalur penyebaran yang umum:
- Lampiran email dan phishing. Email berpura-pura berasal dari kurir, bank, atau kantor, lalu meminta korban membuka lampiran atau mengeklik tautan.
- Software bajakan dan keygen. Program crack atau aktivator ilegal kerap dijadikan wadah malware. Menghemat biaya lisensi bisa berujung pada kerugian jauh lebih besar.
- Situs unduhan tidak resmi. Situs yang menawarkan aplikasi populer secara gratis sering menyisipkan program tambahan berbahaya.
- File APK di luar toko resmi. Di Indonesia, banyak dilaporkan modus penipuan yang mengirim file APK lewat WhatsApp dengan nama seperti undangan, resi paket, atau tagihan. Saya tidak memiliki angka pasti tentang skalanya, jadi sebaiknya cek laporan terbaru dari lembaga resmi seperti OJK atau BSSN untuk gambaran terkini.
- Iklan berbahaya dan pop-up palsu. Peringatan palsu yang menyatakan perangkat terinfeksi sering mengarahkan korban mengunduh "pembersih" yang sebenarnya malware.
- Perangkat USB tidak dikenal. Flash drive dari sumber tak jelas dapat membawa file berbahaya.
Gejala komputer atau HP terinfeksi Trojan bisa terlihat dari perilaku yang tidak biasa
Gejala infeksi Trojan yang paling umum adalah perangkat melambat, muncul program asing, iklan berlebihan, dan aktivitas akun yang tidak Anda lakukan. Namun tidak semua Trojan menunjukkan gejala, sebab banyak yang sengaja bekerja senyap.
Tanda-tanda yang patut dicurigai:
- Perangkat jadi lambat, sering hang, atau kipas bekerja keras tanpa alasan jelas.
- Muncul program atau aplikasi yang tidak pernah Anda instal.
- Browser berubah: halaman beranda berganti, muncul toolbar baru, atau pencarian dialihkan.
- Pop-up dan iklan muncul terus-menerus.
- Antivirus atau firewall mendadak mati dan tidak bisa dinyalakan.
- Penggunaan data internet atau baterai (di HP) melonjak.
- Akun diperingatkan login dari lokasi asing, atau ada transaksi yang tidak dikenali.
- Kontak menerima pesan aneh dari akun Anda.
Gejala di atas juga bisa disebabkan masalah non-malware, misalnya penyimpanan penuh atau driver bermasalah. Karena itu, gejala saja belum membuktikan adanya Trojan. Pemindaian dengan antivirus tetap diperlukan sebagai langkah konfirmasi.
Dampak Trojan mencakup kerugian data, uang, dan privasi
Trojan dapat menyebabkan pencurian identitas, kehilangan uang, kebocoran data pribadi, hingga perangkat disalahgunakan untuk menyerang pihak lain.
Dampak yang perlu diwaspadai:
- Pencurian kredensial. Password email, media sosial, dan akun finansial bisa jatuh ke tangan penyerang.
- Kerugian finansial. Banking Trojan dapat memfasilitasi transaksi tanpa izin.
- Kebocoran privasi. Foto, dokumen, dan percakapan pribadi berisiko diakses.
- Perangkat dijadikan alat serangan. Komputer bisa menjadi bagian botnet tanpa sepengetahuan pemiliknya.
- Risiko bagi bisnis. Pada perangkat kantor, Trojan dapat membuka jalan ke data pelanggan dan sistem internal, yang bisa berujung pada masalah hukum dan reputasi.
Cara mengatasi Trojan di Windows dilakukan dengan memutus internet, memindai, lalu menghapus
Cara paling aman mengatasi Trojan di Windows adalah memutus koneksi internet, masuk Safe Mode, menjalankan pemindaian antivirus penuh, menghapus ancaman yang terdeteksi, lalu mengubah semua password dari perangkat yang bersih.
Langkah demi langkah:
- Putuskan koneksi internet. Cabut kabel LAN atau matikan Wi-Fi supaya Trojan tidak bisa mengirim data atau menerima perintah.
- Masuk ke Safe Mode. Safe Mode menjalankan Windows dengan komponen minimal sehingga banyak malware tidak ikut aktif. Cara masuk bisa berbeda antar versi Windows, jadi cek panduan resmi Microsoft untuk versi yang Anda pakai.
- Hapus file sementara. Menjalankan Disk Cleanup dapat mengurangi sisa file yang tidak perlu dan mempercepat pemindaian.
- Jalankan pemindaian penuh. Gunakan Microsoft Defender atau antivirus tepercaya lain. Pilih mode full scan, bukan quick scan. Microsoft Defender juga menyediakan opsi pemindaian offline untuk malware yang sulit dihapus saat Windows berjalan normal.
- Karantina atau hapus ancaman. Ikuti rekomendasi antivirus. Jangan mengembalikan file yang sudah dikarantina kecuali Anda yakin itu false positive.
- Periksa program startup dan aplikasi terpasang. Buka Task Manager dan daftar aplikasi terpasang, lalu cari entri asing. Untuk pengguna lanjutan, alat seperti Autoruns dari Microsoft Sysinternals dapat menampilkan program yang berjalan otomatis lebih rinci.
- Perbarui Windows dan semua software. Pembaruan menutup celah keamanan yang bisa dimanfaatkan malware.
- Nyalakan ulang dan pindai ulang. Pastikan tidak ada deteksi baru.
- Ubah password dari perangkat lain yang bersih. Prioritaskan email, perbankan, dan akun yang menyimpan data sensitif.
Jika Trojan tetap kembali atau perangkat berperilaku aneh setelah dibersihkan, pertimbangkan reset Windows atau instal ulang setelah mencadangkan data penting. Cadangkan hanya dokumen dan foto, jangan file program (.exe), lalu pindai cadangan itu sebelum dipulihkan.
Cara mengatasi Trojan di Android dilakukan dengan Safe Mode dan penghapusan aplikasi mencurigakan
Untuk mengatasi Trojan di Android, putuskan internet, masuk Safe Mode, hapus aplikasi mencurigakan, cabut hak admin aplikasi tersebut, lalu pindai dengan Google Play Protect atau antivirus tepercaya.
Nama menu bisa berbeda antar merek HP dan versi Android, jadi sesuaikan dengan perangkat Anda.
- Matikan data seluler dan Wi-Fi.
- Masuk Safe Mode. Pada mode ini, aplikasi pihak ketiga dinonaktifkan sementara. Caranya biasanya dengan menekan lama tombol daya lalu menekan lama opsi Matikan, tetapi bervariasi antar merek.
- Buka daftar aplikasi. Cari aplikasi yang tidak Anda kenali, yang diinstal dari file APK, atau yang meminta izin tidak wajar.
- Cabut akses administrator perangkat. Beberapa aplikasi berbahaya meminta hak admin agar sulit dihapus. Cabut hak tersebut di pengaturan keamanan, lalu hapus aplikasinya.
- Jalankan Google Play Protect. Fitur ini memindai aplikasi di perangkat. Anda juga bisa menambahkan antivirus dari pengembang tepercaya.
- Bersihkan cache dan unduhan. Hapus file APK sisa yang sudah diunduh.
- Ubah password akun penting dari perangkat lain yang aman, lalu pantau mutasi rekening dan notifikasi login.
- Jika masih bermasalah, lakukan factory reset setelah mencadangkan kontak, foto, dan dokumen. Hindari memulihkan aplikasi dari cadangan yang mungkin ikut terinfeksi.
Untuk iPhone dan Mac: Trojan lebih jarang menjadi masalah di iPhone yang tidak di-jailbreak karena sistemnya lebih tertutup, tetapi bukan berarti kebal terhadap phishing. Di Mac, malware tetap ada, sehingga langkah umumnya sama: pindai dengan antivirus tepercaya, hapus aplikasi asing, perbarui sistem, dan ganti password.
Setelah Trojan dihapus, amankan akun dan pantau aktivitas keuangan
Menghapus Trojan belum cukup: Anda tetap harus mengganti password, mengaktifkan verifikasi dua langkah, dan memantau rekening karena data mungkin sudah terlanjur dicuri.
Langkah lanjutan yang disarankan:
- Ganti password akun email, media sosial, perbankan, dan e-commerce. Gunakan password unik untuk tiap akun.
- Aktifkan verifikasi dua langkah (2FA) di semua akun yang mendukungnya. Prioritaskan aplikasi autentikator atau kunci keamanan dibanding SMS jika tersedia.
- Hubungi bank bila Anda curiga data perbankan bocor. Mintalah pemblokiran sementara atau penggantian kartu jika perlu.
- Keluarkan semua sesi login aktif dari pengaturan akun agar perangkat lain yang tidak dikenal terputus.
- Beri tahu kontak jika akun Anda mengirim pesan mencurigakan, supaya mereka tidak ikut terinfeksi.
- Pantau selama beberapa minggu. Perhatikan notifikasi login, perubahan data, dan transaksi tak dikenal.
Cara mencegah Trojan bergantung pada kebiasaan, bukan hanya antivirus
Pencegahan Trojan paling efektif adalah menginstal aplikasi hanya dari sumber resmi, tidak membuka lampiran tak dikenal, memperbarui software, dan memakai antivirus yang aktif.
Kebiasaan yang perlu dibangun:
- Unduh dari sumber resmi. Gunakan Google Play Store, App Store, Microsoft Store, atau situs resmi pengembang.
- Hindari software bajakan. Crack dan keygen termasuk jalur penyebaran yang sering dipakai penyerang.
- Jangan membuka lampiran atau tautan dari pengirim tak dikenal. Verifikasi lewat jalur lain jika pesan terasa mendesak.
- Waspadai file APK dari chat. Jangan menginstal APK yang dikirim lewat WhatsApp atau Telegram, meski pengirimnya tampak dikenal. Akunnya mungkin sudah diambil alih.
- Perbarui sistem operasi dan aplikasi secara rutin.
- Aktifkan antivirus dan firewall. Microsoft Defender di Windows sudah cukup banyak dipakai sebagai perlindungan dasar; sebaiknya cek hasil uji independen terbaru bila ingin membandingkan produk.
- Batasi izin aplikasi. Aplikasi senter yang meminta akses SMS adalah tanda bahaya.
- Buat cadangan data berkala, idealnya dengan salinan yang tidak selalu terhubung ke perangkat.
- Gunakan akun pengguna biasa untuk aktivitas harian, bukan akun administrator.
- Edukasi keluarga dan tim. Banyak infeksi terjadi karena satu klik yang tidak teliti.
Kesalahan umum saat menangani Trojan justru memperburuk keadaan
Kesalahan yang paling sering terjadi adalah tetap online saat perangkat terinfeksi, mengganti password dari perangkat yang sama, dan memasang banyak antivirus sekaligus.
- Tetap terhubung ke internet. Trojan bisa terus mengirim data selama koneksi aktif.
- Mengganti password dari perangkat terinfeksi. Pencatat ketikan (keylogger) dapat menangkap password baru tersebut. Gunakan perangkat bersih.
- Memasang beberapa antivirus bersamaan. Antivirus dapat saling bentrok dan memperlambat sistem. Pakai satu produk utama.
- Mengunduh "pembersih" dari iklan pop-up. Banyak yang justru malware.
- Menganggap masalah selesai setelah satu kali pemindaian. Pindai ulang dan pantau akun.
- Menunda reset ketika infeksi membandel. Reset kadang menjadi cara paling bersih.
Pertanyaan yang sering diajukan tentang Trojan
Apakah Trojan sama dengan virus?
Tidak, Trojan bukan virus. Virus menggandakan diri dan menempel pada file lain, sedangkan Trojan menyebar dengan menipu pengguna. Keduanya termasuk malware.
Apakah antivirus gratis cukup untuk menghadapi Trojan?
Antivirus gratis yang tepercaya dapat memberi perlindungan dasar, tetapi bukan jaminan mutlak. Tidak ada antivirus yang menangkap semua ancaman, sehingga kebiasaan aman tetap menentukan.
Apakah Trojan bisa menyerang HP?
Ya. Android relatif sering menjadi sasaran, terutama lewat aplikasi dari luar toko resmi. iPhone yang tidak di-jailbreak lebih terlindungi, tetapi tetap bisa terkena penipuan phishing.
Apakah Trojan bisa hilang sendiri?
Umumnya tidak. Trojan perlu dihapus dengan pemindaian dan pembersihan. Menunggu hanya memberi penyerang waktu lebih lama untuk mengambil data.
Haruskah saya menginstal ulang perangkat setelah terinfeksi?
Tidak selalu. Jika antivirus berhasil membersihkan dan tidak ada gejala lanjutan, instal ulang mungkin tidak perlu. Namun jika infeksi berulang, atau Trojan yang terlibat tergolong berbahaya seperti RAT atau banking Trojan, instal ulang lebih aman.
Kesimpulan: Trojan bisa diatasi, dan VPS dari Qdei Cloud membantu memperkecil risikonya
Trojan adalah malware penyamar yang mengandalkan kelengahan pengguna, dan cara mengatasinya adalah memutus koneksi, memindai dan menghapus ancaman, lalu mengamankan semua akun penting. Karena Trojan tidak menggandakan diri seperti virus, pertahanan terbaik ada pada kebiasaan: mengunduh dari sumber resmi, tidak sembarangan membuka lampiran atau APK, menjaga sistem tetap diperbarui, dan memakai antivirus yang aktif.
Kebiasaan aman saja kadang belum cukup, terutama bagi bisnis, developer, atau pemilik website yang menyimpan data penting di komputer kerja. Di sinilah layanan VPS dari Qdei Cloud bisa menjadi lapisan pengamanan tambahan. VPS adalah server virtual yang berjalan terpisah dari laptop atau HP Anda. Dengan memindahkan website, aplikasi, dan data penting ke VPS, Anda tidak lagi menaruh semuanya di satu perangkat yang rentan terkena Trojan lewat klik yang kurang teliti.
Beberapa manfaat memakai VPS untuk mengurangi dampak infeksi Trojan:
- Data terpisah dari perangkat harian. Jika laptop terinfeksi, data produksi di VPS tidak otomatis ikut terdampak.
- Lingkungan kerja terisolasi. Aplikasi dan website berjalan di server tersendiri, bukan di komputer yang dipakai membuka email dan mengunduh file.
- Pemulihan lebih mudah. Dengan backup yang rutin, Anda dapat memulihkan layanan tanpa harus memulai dari nol.
- Kontrol keamanan lebih besar. Anda bisa mengatur firewall, akses SSH, dan pembaruan sistem sesuai kebutuhan.
Satu hal perlu dipahami: VPS bukan perisai anti-Trojan otomatis. Server tetap perlu dikelola dengan benar, misalnya memakai password kuat, mengaktifkan verifikasi dua langkah, memperbarui sistem secara berkala, dan tidak mengunggah file dari sumber tidak jelas.
Siap memindahkan website dan data penting ke lingkungan yang lebih terpisah dan terkontrol? Kunjungi Qdei Cloud dan pilih paket VPS yang sesuai kebutuhan Anda. Dengan memahami apa itu Trojan, pengertiannya, dan cara mengatasinya, ditambah infrastruktur yang tertata, data dan bisnis Anda akan jauh lebih terlindungi.

Leave a comment
Your email address will not be published. Required fields are marked *